Øvelse 11 – Udarbejd system- og sikkerhedsmål til webapplikation
Forfatter: Mathias Greisen
Dato: 2026-09-18
Fag/modul: Softwaresikkerhed
Status: Færdig
1. Beskrivelse af øvelsen
Udarbejds brugstilfælde og misbrugstilfælde for webapplikationen eShopOnWeb.
2. Reproduktion trin for trin
Forudsætninger
- Adgang til webshoppen.
Trin/Delopgave beskrivelse
Brugstilfælde
(1) Kunde køber en vare.

Forudsætning: Kunde har oprettet en konto.

Forløb: Kunden logger ind, placerer varer i kurven og gennemfører købet ved at betale.
(2) Kunde tjekker tidligere ordrer.

Forudsætning: Kunde har oprettet en konto.

Forløb: Kunden logger ind og tjekker sin ordrehistorik.
(3) Ansat tilføjer, redigerer eller sletter en vare.

Forudsætning: Har adgang til admin systemet.

Forløb: Den ansatte logger ind og laver de nødvendige ændringer.
(4) Kunde eller ansat opdaterer egne oplysninger.

Forudsætning: Har en konto.

Forløb: Personen logger ind på kontoen og ændrer sine oplysninger. Kan være username, e-mail, telefonnummer og password.
Misbrugstilfælde
(1) Aktør køber vare med falske/stjålne oplysninger (integritet)

Tilknyttet brugstilfælde: 1

Forudsætning: Aktøren har adgang til falske/stjålne oplysninger som f.eks. e-mail, password, betalingsmiddel.

Forløb: Aktøren opretter en konto. Potentielt med falske/stjålne oplysninger (email, telefonnummer). Tilføjer varer til kurven og betaler med falskt/stjålet betalingsmiddel.

Konsekvens: Oplysningerne i systemet mister integritet da de ikke er korrekte. Betaling går muligvis ikke igennem eller beløb skal betales tilbage når det opdages, muligvis efter at vare(r) er afsendt til aktøren.
(2) Aktør tilgår andres ordrehistorik(confidentiality)

Tilknyttet brugstilfælde: 2

Forudsætning: Aktøren har fundet et hul i systemet eller har adgang til konto.

Forløb: Aktøren opnår utilsigtet adgang til systemet og kan derfor se andres data.

Konsekvens: Fortroligheden brydes da aktøren får adgang til andres oplysninger som potentielt kan være følsomme.
(3) Aktør tilføjer, opdaterer eller sletter varer (confidentiality, integrity, availability)

Tilknyttet brugstilfælde: 3

Forudsætning: Aktøren har fundet et hul i systemet eller har adgang til administrator konto.

Forløb: Aktøren opnår utilsigtet adgang og opretter, opdaterer eller sletter en vare.

Konsekvens: Adgangen til dette bryder med fortroligheden og integritet i systemet, da aktøren ikke skal have adgang til at tilføje, redigere eller slette varer. Tilgængelighed kan blive brudt hvis varer slettes og dermed ikke længere er tilgængelig for køb.
(4) Aktør opdaterer en andens oplysninger(confidentiality, integrity, availability)

Tilknyttet brugstilfælde: 4

Forudsætning: Aktøren har fundet et hul i systemet eller har adgang til kontoen.

Forløb: Aktøren opnår utilsigtet adgang og opdaterer kontoens oplysninger, dette kan både være username, e-mail, telefonnummer og password.

Konsekvens: Fortrolighed og integritet brydes hvis aktøren kan ændre informationer som de ikke burde kunne ændre. Dette kan ramme tilgænglighed hvis f.eks. passwords ændres og kunder derfor ikke kan tilgå deres konto og dermed heller ikke kan købe varer.
Brugstilfælde diagram
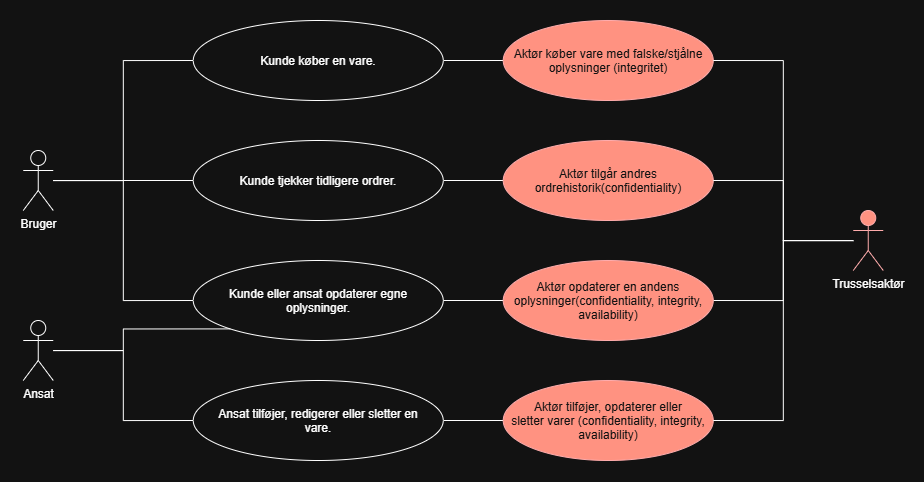
3. Problemer og løsninger
Jeg oplevede ingen problemer under denne øvelse.
4. Reflektionsspørgsmål
-
Hvorfor er det vigtigt at beskrive systemmål og sikkerhedsmål på et forretningsmæssigt abstraktionsniveau frem for at starte med tekniske løsninger eller angrebsteknikker?
Det er vigtigt for at flere kan forstå de konkrete mål. På den måde behøver f.eks. programmørerne ikke at have kendskab til specifikke løsninger eller angrebsteknikker for at kunne se formålet med målene. -
Hvordan hjalp CIA-modellen jer med at identificere relevante misbrugstilfælde? Var nogle af CIA-kategorierne mere relevante end andre for jeres brugstilfælde?
Det gør at man tænker om/hvordan hvert sikkerhedmål kan rammes inden for CIA-triaden. Man får på den måde en indgangsvinkel til at udlede misbrugstilfælde. -
Hvordan kan et brugstilfælde hjælpe jer med at identificere de aktiver, der er relevante for sikkerhedsarbejdet?
En detaljeret beskrivelse skal gerne indeholde forretningsmålet, den specifikke del af systemet samt oplysninger som bruges i det tilfælde, og på den måde får man listet de forskellige aktiver op. -
Hvad er forskellen på et misbrugstilfælde og en teknisk trussel? Hvorfor er det vigtigt at holde de to niveauer adskilt?
Ved et misbrugstilfælde ved man ikke præcis hvordan der f.eks. opnås adgang. Det gør som beskrevet i svaret til spørgsmål 1 at flere med forskellige uddannelsesbaggrunde kan forstå målene og hvorfor de er vigtige. -
Hvordan kan brugstilfælde og misbrugstilfælde skabe et fælles sprog mellem udviklere, domæneeksperter og andre interessenter?
Det kan det netop ved at holde et forretningsmæssigt abstraktionsniveau. At det ikke er for teknisk, gør at flere er med på ideerne.
5. Opsummering af erfaringer
Jeg har opnået erfaring med at identificere og udarbejde brugs- og misbrugstilfælde. Samtidigt har det givet reflektion over system- og sikkerhedmål, som er henholdsvis det et system skal kunne og hvordan man kan beskytte det.