Øvelse 13 – Trusselsmodellering af webapplikation
Forfatter: Mathias Greisen
Dato: 2026-09-18
Fag/modul: Softwaresikkerhed
Status: Færdig
1. Beskrivelse af øvelsen
Opgaven handler om at finde frem til hvordan et misbrugstilfælde realiseres teknisk gennem systemets arkitektur.
2. Reproduktion trin for trin
Trin/Delopgave beskrivelse
Valgt misbrugstilfælde
(3) Aktør tilføjer, opdaterer eller sletter varer (confidentiality, integrity, availability)

Tilknyttet brugstilfælde: 3

Sandsynlighed: 4

Konsekvens: 5

Risiko: 20
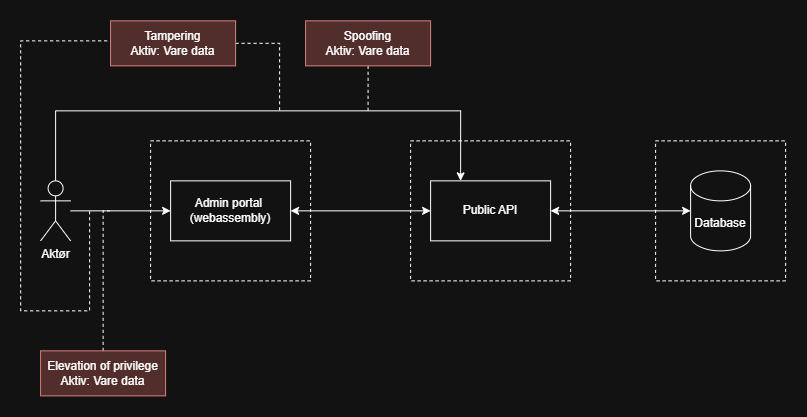
Arkitektur diagram for misbrugstilfælde
Beskrivelse af trussler
-
Tampering
- Hvis aktøren kan finde sårbarheder i enten Admin portalen eller direkte i API'en, kan det muligvis lade sig gøre at oprette, redigere og slette data omkring varene i databasen. Det kunne måske også være muligt at tilgå alt andet data i databasen alt afhængig af hvad der er tilgængeligt og som kan tilgås.
-
Spoofing
- Hvis aktøren får fat i en access token til apien, giver det adgang til oprettelse, redigering og sletning af varer.
-
Elevation of privilege
- Hvis aktøren kan få adgang til Admin portalen, giver det adgang til oprettelse, redigering og sletning af varer.
3. Problemer og løsninger
Jeg løb ikke ind i problemer under denne opgave.
4. Svar på reflektionsspørgsmål
-
Hvordan hjalp arkitekturdiagrammet jer med at forstå, hvordan misbrugstilfældet kunne realiseres teknisk?
Det kan hjælpe med at se hvilke dele af systemet der kan angribes og dermed hvilke dele man bør sikre først.
-
Hvordan hjalp STRIDE jer med at identificere trusler, som I måske ikke selv havde tænkt på?
Hjalp med at tænke på flere forskellige måder at brugstilfældet kunne finde sted.
-
Hvorfor er det vigtigt at tage udgangspunkt i et prioriteret misbrugstilfælde frem for at forsøge at analysere hele systemet på én gang?
Det ville tage for lang tid og være uoverskueligt at tage alt på en gang. Derfor tager man de største risikoer først.
-
Hvad er forskellen mellem et misbrugstilfælde, en teknisk trussel og en sårbarhed?
En sårbarhed er et svagt punkt i systemet, en teknisk trussel er muligheden for at sårbarheden udnyttes, og misbrugstilfældet er hvordan det kan udnyttes af en aktør.
-
Hvorfor bør trusselsmodellering gentages, når systemet eller dets arkitektur ændrer sig?
Fordi at nye implementeringer kan ændre systemet så hele trusselsmodelleringen ændres.
-
Hvilke kilder brugte I til at forstå arkitekturen, og hvad kunne de forskellige kilder vise jer? Var der forskel på det, I kunne se i fx kildekode, Docker-konfiguration og observeret HTTP-kommunikation?
Ved at kigge på docker konfigurationen og kilde koden kunne man let gennemskue hvordan systemet hænger sammen.
5. Opsummering af erfaringer
Jeg har opnået erfaring med trusselmodellering, herunder at danne et overblik over systemets arkitektur og finde de steder hvor et misbrugstilfælde ville finde sted. Med hjælp fra STRIDE kunne relevante tekniske trussler identificeres.